

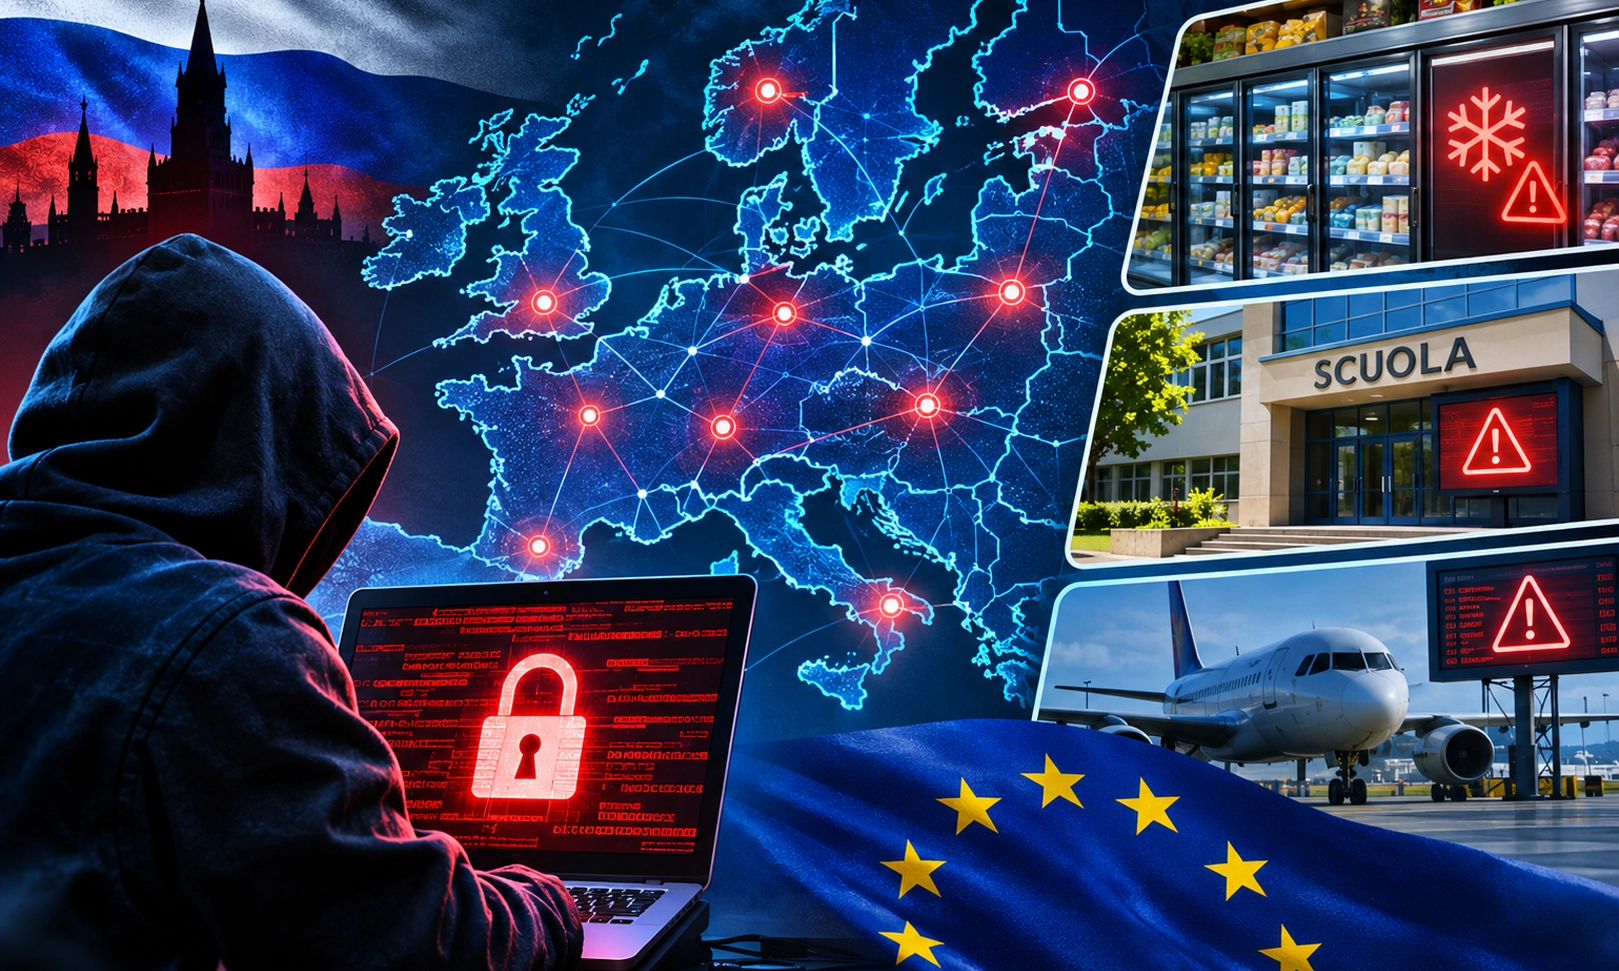
La guerra invisibile contro l’Europa: quando gli attacchi informatici diventano un’arma per creare il caos
Dai frigoriferi dei supermercati agli allarmi bomba nelle scuole, l’Europa sta scoprendo una nuova forma di vulnerabilità. Non si tratta soltanto di hacker e computer: dietro alcuni di questi episodi potrebbe esserci una strategia molto più ampia, capace di colpire la fiducia dei cittadini e la stabilità di un Paese.
Non servono carri armati per mettere in difficoltà un Paese
Immaginiamo di svegliarci una mattina e scoprire che i frigoriferi di alcuni supermercati hanno smesso di funzionare. Poco dopo arrivano notizie di scuole evacuate per minacce di bombe. Alcuni voli subiscono disagi, mentre siti istituzionali diventano improvvisamente irraggiungibili.
Presi singolarmente, questi episodi potrebbero sembrare problemi tecnici, atti vandalici o gesti di qualche hacker in cerca di notorietà. Ma cosa succede quando iniziano a verificarsi nello stesso periodo, in settori diversi e in più Paesi europei? È la domanda che le autorità stanno cercando di affrontare. E la risposta potrebbe portarci a guardare questi eventi sotto una luce completamente diversa.
Perché oggi, per mettere in difficoltà una nazione, non è sempre necessario distruggere un’infrastruttura. A volte può essere sufficiente dimostrare che qualcuno, da lontano, è in grado di interferire con la nostra vita quotidiana.
Perché attaccare proprio i frigoriferi dei supermercati?
È probabilmente l’aspetto più sorprendente degli attacchi informatici delle ultime settimane.
All’inizio di novembre 2026, diversi sistemi di refrigerazione industriale e commerciale in Europa sono stati presi di mira da intrusioni informatiche. Anche l’Italia è stata coinvolta.
A Silvi Marina, in Abruzzo, un supermercato ha visto salire la temperatura dei propri frigoriferi e congelatori fino a circa 40 gradi, dopo che qualcuno aveva modificato da remoto i parametri del sistema di controllo. Non è stato necessario entrare fisicamente nel negozio. È bastato intervenire sul sistema informatico che gestiva gli impianti.
Ma perché un hacker dovrebbe interessarsi alla temperatura di un frigorifero? La risposta è meno banale di quanto sembri. Un supermercato non è soltanto un’attività commerciale. Fa parte di una rete di servizi essenziali che utilizziamo ogni giorno, spesso senza renderci conto di quanto dipenda dalla tecnologia.
Un attacco di questo tipo può provocare danni economici, compromettere la conservazione degli alimenti, interrompere il lavoro e richiedere interventi tecnici urgenti. Soprattutto, può trasmettere un messaggio inquietante: anche gli oggetti più comuni della nostra vita possono diventare vulnerabili. Ed è proprio questo il possibile valore strategico di un attacco apparentemente insignificante.
La vera arma potrebbe essere la paura
Pensiamo ora agli allarmi bomba che hanno coinvolto centinaia di scuole italiane.
L’11 novembre, oltre 300 istituti sono stati interessati da segnalazioni minatorie, con evacuazioni, controlli delle forze dell’ordine e comprensibile preoccupazione tra famiglie, insegnanti e studenti. Le verifiche iniziali non hanno evidenziato pericoli concreti.
Una semplice email può quindi produrre conseguenze molto reali. Le lezioni si interrompono. I genitori cercano notizie. La polizia deve intervenire. Le autorità sono costrette a verificare ogni segnalazione, perché nessuna minaccia può essere ignorata a priori. E anche quando si scopre che l’allarme era falso, il disagio è già stato creato.
È questo uno dei meccanismi più insidiosi della destabilizzazione: provocare una reazione reale attraverso una minaccia che potrebbe non esserlo.
Non sappiamo ancora se gli allarmi nelle scuole e gli attacchi ai sistemi informatici siano parte di un’unica operazione. Le autorità hanno invitato alla prudenza proprio su questo punto. Ma il loro possibile effetto cumulativo merita attenzione.
Quando episodi simili si ripetono, il rischio è che le persone inizino a percepire come insicuri anche luoghi e servizi che fino a ieri consideravano assolutamente normali.
La guerra ibrida: colpire senza dichiarare guerra
Esiste un’espressione che ricorre sempre più spesso nelle analisi degli esperti di sicurezza: guerra ibrida.
Significa utilizzare contemporaneamente strumenti diversi per indebolire un avversario, senza necessariamente ricorrere a un conflitto militare tradizionale.
Gli attacchi informatici possono essere accompagnati da campagne di disinformazione, sabotaggi, pressioni economiche, minacce e operazioni psicologiche.
L’obiettivo non è sempre ottenere un risultato immediato e visibile. Può essere quello di consumare progressivamente le risorse e la fiducia di una società: Un sito governativo temporaneamente irraggiungibile non mette in ginocchio uno Stato; Un supermercato con i frigoriferi fuori uso non provoca una crisi nazionale; Una falsa minaccia in una scuola non equivale a un attentato; Ma una successione di incidenti può contribuire a creare un clima di tensione permanente!
Le persone iniziano a chiedersi quale sarà il prossimo obiettivo, quanto siano protetti i servizi pubblici e se le istituzioni siano davvero in grado di prevenire gli attacchi. In questo scenario, la percezione dell’insicurezza può diventare importante quasi quanto il danno materiale.
La Russia e i gruppi di hacker filorussi
Il contesto geopolitico rende questa situazione particolarmente delicata.
Dall’invasione dell’Ucraina nel 2022, l’Europa ha registrato una crescente pressione attraverso attacchi informatici, sabotaggi e campagne di manipolazione dell’informazione.
L’Unione Europea considera queste attività parte di una più ampia minaccia ibrida rivolta contro i Paesi membri e il loro sostegno all’Ucraina.
Nel caso degli attacchi ai sistemi di refrigerazione, due gruppi filorussi, NoName057(16) e Z-Pentest, hanno rivendicato pubblicamente alcune operazioni.
Le rivendicazioni rappresentano un elemento importante, ma non sono sufficienti, da sole, a dimostrare chi abbia realmente organizzato gli attacchi o se esista una direzione politica comune.
Un gruppo può agire per convinzione ideologica, per ottenere visibilità o per altri interessi. Stabilire un eventuale collegamento operativo con un governo richiede prove ben più solide.
È quindi necessario distinguere tra ciò che sappiamo, ciò che viene rivendicato e ciò che rimane un’ipotesi investigativa.
Attribuire automaticamente ogni episodio alla Russia sarebbe scorretto. Ignorare il contesto geopolitico, però, sarebbe altrettanto ingenuo.
Un attacco che costa poco ma può provocare molti danni
Uno degli aspetti più preoccupanti di queste operazioni è la sproporzione tra le risorse necessarie per realizzarle e le conseguenze che possono produrre.
Un attacco informatico contro un dispositivo esposto su Internet può richiedere strumenti relativamente semplici, soprattutto quando il sistema è configurato male o utilizza credenziali deboli.
Una falsa minaccia inviata contemporaneamente a centinaia di destinatari può richiedere pochissimo tempo.
La risposta, invece, può essere estremamente costosa.
Servono tecnici, forze dell’ordine, controlli, verifiche di sicurezza, comunicazioni ufficiali e, talvolta, interruzioni dei servizi.
È un meccanismo che favorisce chi attacca: un investimento limitato può costringere chi si difende a mobilitare risorse molto superiori.
Se gli episodi si moltiplicano, la pressione diventa continua.
E c’è un secondo effetto da non sottovalutare: la comunicazione.
Ogni attacco viene raccontato dai giornali, discusso sui social e condiviso migliaia di volte. Anche un episodio di modesta entità può acquisire una visibilità enorme.
Per questo, in una possibile campagna di destabilizzazione, l’impatto mediatico può diventare parte integrante del risultato ricercato.
Il rischio più grande: perdere fiducia nelle istituzioni
La stabilità di un Paese non dipende soltanto dalla capacità di proteggere le sue infrastrutture.
Dipende anche dalla fiducia che i cittadini ripongono nel loro funzionamento.
Quando prendiamo un treno, entriamo in un ospedale o accompagniamo un figlio a scuola, diamo per scontato che esista un sistema organizzato in grado di garantire sicurezza e continuità.
Se questa convinzione viene messa ripetutamente in discussione, il danno può andare oltre il singolo incidente.
Si crea una sensazione diffusa di vulnerabilità.
È qui che un attacco informatico può trasformarsi in uno strumento politico e psicologico.
Non perché ogni hacker abbia necessariamente un obiettivo geopolitico, ma perché qualcuno potrebbe utilizzare attacchi relativamente semplici per produrre conseguenze sociali molto più ampie.
Il pericolo è che, a lungo andare, i cittadini non distinguano più tra un problema tecnico, un attacco criminale e una minaccia alla sicurezza nazionale.
Tutto finisce per alimentare la stessa sensazione: quella di vivere in un sistema fragile, esposto e incapace di proteggersi.
Siamo davvero così vulnerabili?
La risposta è che la nostra società è molto più interconnessa di quanto immaginiamo.
Un impianto di refrigerazione può essere controllato a distanza. Un edificio può dipendere da sistemi digitali per il riscaldamento. Le reti idriche, i trasporti e numerosi servizi sanitari utilizzano tecnologie di monitoraggio e automazione.
Questa trasformazione ha portato enormi vantaggi, ma ha anche aumentato il numero di possibili punti d’accesso per un aggressore.
Il problema non è la tecnologia in sé.
È il fatto che molti dispositivi, progettati originariamente per funzionare in ambienti chiusi, siano stati successivamente collegati a Internet senza adeguate protezioni.
Per questo l’Agenzia per la Cybersicurezza Nazionale ha richiamato le aziende a verificare l’esposizione dei sistemi di controllo industriale, proteggere gli accessi remoti e separare le reti operative da quelle informatiche tradizionali.
La sicurezza digitale non riguarda più soltanto computer, siti web e password.
Riguarda sempre di più il funzionamento concreto della società.
Come si risponde a una campagna di destabilizzazione?
La prima risposta è naturalmente tecnica: proteggere i sistemi, aggiornare i dispositivi, monitorare le intrusioni e migliorare la capacità di intervenire rapidamente.
Ma non basta.
Serve anche una comunicazione istituzionale chiara, capace di spiegare cosa è realmente accaduto senza minimizzare i rischi e senza amplificare inutilmente la paura.
Perché una società che reagisce con panico a ogni incidente rischia di favorire proprio chi vuole destabilizzarla.
Allo stesso tempo, non bisogna abituarsi agli attacchi fino a considerarli inevitabili.
La capacità di distinguere tra fatti verificati, rivendicazioni e semplici ipotesi diventa una forma di difesa collettiva.
Anche l’informazione ha quindi una responsabilità importante: raccontare gli episodi senza trasformare ogni disservizio in una catastrofe e senza attribuire responsabilità che non siano state dimostrate.
La battaglia più importante è quella per la normalità
Forse il messaggio più significativo di quanto sta accadendo è che la sicurezza nazionale non riguarda più soltanto confini, eserciti e installazioni militari.
Riguarda anche la possibilità di fare la spesa, frequentare una scuola, prendere un aereo o utilizzare un servizio pubblico senza temere che qualcuno possa interromperne il funzionamento da migliaia di chilometri di distanza.
Non sappiamo ancora se tutti gli episodi di queste settimane siano collegati tra loro. Potrebbero esserci gruppi differenti, obiettivi diversi e perfino semplici imitatori.
Ma sappiamo che la destabilizzazione attraverso strumenti digitali è una minaccia concreta, riconosciuta dalle istituzioni europee.
E sappiamo anche che il suo successo non si misura necessariamente dal numero di computer compromessi o dai danni economici provocati.
Si misura, almeno in parte, da quanto riesce a cambiare il nostro comportamento e la nostra percezione della sicurezza.
È per questo che difendere un Paese oggi significa anche proteggere la normalità della vita quotidiana.
E impedire che la paura diventi il risultato più importante di un attacco.
FONTI:
Related Posts


RESTIAMO IN CONTATTO
PROPONIMI IL TUO PROGETTO
O FAMMI ANALIZZARE IL TUO
SITO PER MIGLIORARLO
PUOI CHIAMARMI AL TELEFONO
06 88934050
SEGUIMI SUI SOCIAL
PRENOTA UN INCONTRO
PRENOTA UNA RIUNIONE ONLINE
GRATUITA E SENZA IMPEGNO
